

Malwarebytes

Lažne prednarudžbe za iPhone Duo
Prijevara s prednarudžbom lažnog iPhone Duo telefona pokreće DarkSword napad.
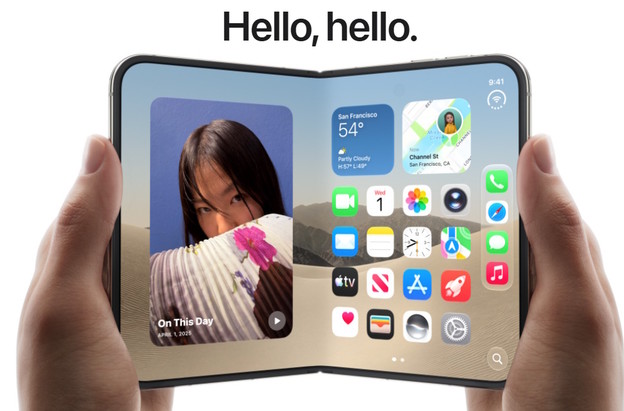
Prema pisanju portala Malwarebytes, mnogi oglasi za prednarudžbe iPhone Duo telefona su lažnjaci, no jedna ponuda se posebno ističe među njima.
Iza dizajna u Appleovom stilu i vaučera od 500 dolara, stranica koristi DarkSword kako bi pokušala provaliti u ranjive iPhone telefone. Ako uspije, zaseban dio malicioznog softvera pokušava ukrasti spremljene vjerodajnice, podatke o kripto novčaniku i bilješke.
Posebno je opasno to što ne morate ispuniti obrazac, dodirnuti preuzimanje ili išta odobriti, jer je otvaranje stranice dovoljno za početak napada.
Stranica izgleda kao Appleova, sve do logotipa i podnožja "Copyright © 2026 Apple Inc.". Obećava vaučer od 500 USD "ekskluzivno za ovlaštenog partnera" i AppleCare+ pokriće ako ispunite obrazac za prednarudžbu. U obrascu se traže vaše ime, e-pošta i broj telefona, s WhatsAppom "poželjnim", ali obećava da neće biti plaćanja unaprijed.
U obrascu se traže kontaktni podaci i nude se Duo modeli i boje koji se ne podudaraju s Appleovim. Slanje obrasca ne vrši narudžbu. Njegov program za slanje ne čita niti šalje unesene podatke, a stranica generira vlastitu poruku „Prednarudžba uspješna“. To znači da je pokušaj iskorištavanja već započeo u pozadini.
Posjetitelji koji koriste preglednike koje skripta ne prepoznaje kao Safari vide obavijest "Preglednik ograničen". Na iPhoneima stranica također pokušava ponovno otvoriti vezu u Safariju, pregledniku na koji cilja lanac iskorištavanja. To usmjerava posjetitelje prema željenom pregledniku, iako se pozadinski resursi i dalje mogu učitavati u drugima.
Ako iskorištavanje uspije, "korisni teret" pokušava kontaktirati svoj poslužitelj. Njegova prva poruka uključuje identifikator uređaja, informacije o uređaju i status. Također pokušava poslati popis instaliranih aplikacija i sadržaj Apple Notesa.
Nadalje, kod traži kriptovalutne novčanike, uključujući MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus i Tonkeeper. Ako pronađe ciljani novčanik i prve razmjene s njegovim poslužiteljem uspiju, pokušava prenijeti datoteke novčanika, oporavljene podatke privjeska za ključeve i sličice fotografija.
Korisni teret zatim može više puta kontaktirati svoj poslužitelj za upute. Njegove naredbe mogu navoditi direktorije, dohvaćati datoteke i fotografije u punoj veličini, prikupljati informacije o aplikacijama i pokretati JavaScript koji pruža poslužitelj. Korisni teret također pokušava prikriti svoje tragove brisanjem dijagnostičkih izvješća koja bi mogla pomoći istražiteljima da uoče napad.
Kod je osmišljen za izvođenje unutar sistemskog procesa, ali se može zaustaviti prije ponovnog pokretanja telefona. Istraživači Malwarebytesa kažu da nisu pronašli mehanizam koji ga automatski vraća u prethodno stanje nakon ponovnog pokretanja.
Nekoliko dijelova snimljenog koda podudara se s lancem DarkSword koji je Google opisao u ožujku. Apple je zakrpao ranjivosti koje je Google prijavio.
"Kada je DarkSword otkriven u ožujku, iVerify je procijenio da do 270 milijuna uređaja koristi verzije iOS-a od 18.4 do 18.6.2 na koje je ciljala analizirana varijanta. To nije trenutni broj niti mjera koliko telefona ova stranica može ugroziti. Nismo potvrdili točan raspon ove stranice; njezine datoteke također sadrže kod za starije verzije iOS-a", navodi Malwarebytes koji preporuča da redovito ažurirate svoj iPhone i provjerite ponude bez otvaranja nepoznatih poveznica.
„Idite izravno na Apple ili prodavača kojeg poznajete tako da sami upišete njihovu adresu. Poveznica za prednarudžbu u oglasu, poruci ili objavi na društvenim mrežama mogla bi pokrenuti pokušaj iskorištavanja čim se stranica otvori. Provjerite sumnjivu ponudu prije nego što djelujete. Scam Guard može dati presudu na temelju snimke zaslona ili poveznice. Na računalu, Browser Guard blokira lažnu stranicu za prednarudžbu koju smo analizirali, a web zaštita u Malwarebytes Premiumu također je blokira“, navodi Malwarebytes.

Googlebook uređaji s Intelovim procesorima tvrtki Acer, ASUS i Lenovo kombiniraju Googleova iskustva s procesorima Intel Core Ultra Series 3.


Učitavam komentare ...